NIS2, DORA и новите регулаторни изисквания поставят бизнеса пред предизвикателството да докаже ефективността на мерките си за защита. За доставчиците на управлявани ИТ и защитни услуги това е възможност да превърнат съществуващите технологии в по-ефективна стратегия за управление на риска и съответствието.
Регулаторните изисквания за киберсигурност се разширяват, а организациите все по-често търсят конкретни решения на въпроса как да приведат инфраструктурата си в съответствие с новите правила. При въвеждането на NIS2, DORA, Акта за киберустойчивост и различни секторни стандарти първата реакция нерядко е свързана с търсене на нови продукти и технологии. В много случаи обаче по-важният въпрос е друг: доколко съществуващата архитектура за сигурност покрива необходимите изисквания и какво трябва да бъде подобрено?
Това е подходът, който WatchGuard Technology разглежда в анализ, публикуван на 15 октомври 2026 г. от Матю Тери. Основната теза е, че макар регулаторната среда да се променя, фундаменталните принципи на киберсигурността остават до голяма степен непроменени. Именно върху тях може да бъде изградена устойчива стратегия, която да се адаптира към различни нормативни рамки, без за всяка нова регулация да се създава отделна технологична инфраструктура.
Различни регулации, сходни изисквания към защитата
На пръв поглед отделните регулаторни режими поставят различни задачи пред организациите. Едни акцентират върху управлението на риска и защитата на мрежите и информационните системи, други – върху устойчивостта на цифровите операции, реакцията при инциденти или сигурността на веригата за доставки.
От техническа гледна точка обаче тези изисквания често се пресичат. Организациите трябва да могат да контролират кой получава достъп до системите им, да ограничават ненужната комуникация между отделните компоненти на инфраструктурата, да откриват подозрителна активност и да предотвратяват разпространението на зловреден софтуер. Необходими са също наблюдение, процедури за реакция при инциденти и документация, която показва как се управляват рисковете.
Това са утвърдени практики, които не възникват с появата на NIS2 или DORA. Новите изисквания обаче повишават значението на последователното им прилагане и на способността на организациите да доказват, че контролите работят ефективно.
Затова третирането на всяка регулация като самостоятелен технологичен проект може да доведе до ненужни разходи, дублиране на функции и по-сложно управление. По-практичният подход е първо да се идентифицират общите цели за сигурност, след което те да се съпоставят с конкретните изисквания на приложимите регулаторни рамки.
Мрежовата сигурност като основа на съответствието
Мрежовата сегментация, контролът на достъпа и наблюдението на трафика са сред основните технически механизми, чрез които организациите могат да ограничават риска. Тези мерки имат значение независимо от конкретната регулация, защото намаляват възможностите за неоторизиран достъп и ограничават потенциалното разпространение на инцидент в инфраструктурата.
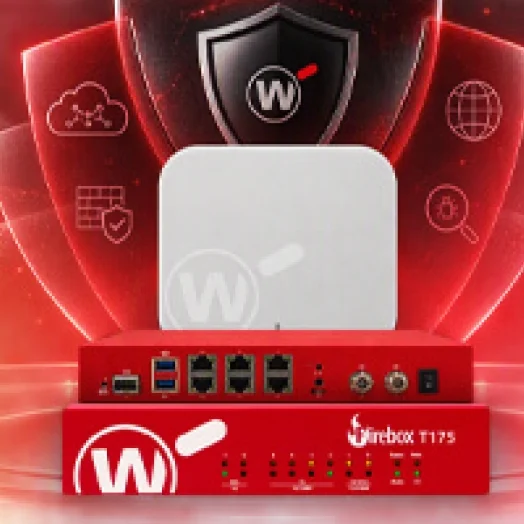
WatchGuard посочва защитните стени Firebox като пример за технология, която може да участва в изграждането на подобна архитектура. Чрез защитни зони, виртуални локални мрежи (VLAN) и правила за трафика организациите могат да разделят потребителски устройства, сървъри, гостуващи мрежи, IoT устройства и системи за управление. Така се ограничава възможността отделните компоненти да комуникират свободно, когато това не е необходимо за работата им.
Този подход съответства на основен принцип на защитата: достъпът и комуникацията трябва да бъдат ограничени до необходимото. Подобни механизми могат да бъдат част от по-широките мерки за контрол на достъпа, защита на мрежите и управление на риска, но конкретното им значение зависи от приложимите изисквания и начина на внедряване.
Към базовите мрежови функции могат да се добавят и специализирани защитни услуги. Според модела и лицензирането на Firebox възможностите включват предотвратяване на прониквания (IPS), антивирусна защита на мрежовия трафик, защита срещу усъвършенстван зловреден софтуер, контрол на приложенията, филтриране на уеб съдържание и DNS защита. Допълнителни функции могат да подпомагат откриването на ботнет комуникации, ограничаването на достъпа според географски критерии и предотвратяването на изтичане на данни.
Стойността на тези инструменти не се изчерпва с наличието им в дадена платформа. Резултатът зависи от правилната конфигурация, съобразена с рисковия профил на организацията, както и от текущото наблюдение и поддръжка.
Активираната функция не означава автоматично съответствие
Един от съществените моменти в анализа е разграничението между наличието на технология и реалното изпълнение на регулаторните изисквания. Организацията може да разполага с модерна защитна стена и множество активирани функции, но това само по себе си не доказва, че контролите са подходящи, правилно конфигурирани и ефективни.
Слабо обмислените правила, пропуските в наблюдението или неправилните настройки могат да намалят ефективността на иначе добрите технически решения. Също толкова важно е организацията да може да установи какъв риск адресира всяка мярка, кой отговаря за нея и как се проверява резултатът от прилагането ѝ.
Следователно съответствието изисква повече от закупуване на продукти или включване на допълнителни абонаменти. То предполага съчетаване на технологии, процедури, отговорности, оценка на риска и подходяща документация. Необходимо е също да се отчита конкретният обхват на приложимата регулация, вместо да се приема, че един и същ набор от функции ще бъде достатъчен за всяка организация.
Възможност за развитие на управляваните услуги
Променящата се регулаторна среда създава и нови възможности за доставчиците на управлявани ИТ услуги (MSP) и управлявани услуги за сигурност (MSSP). Клиентите все по-често се нуждаят не само от технология, но и от експертна помощ за оценка на съществуващата защита, установяване на пропуски и определяне на необходимите подобрения.
Вместо да предлагат нов продукт при всяко регулаторно изменение, доставчиците могат да започнат с анализ на наличните механизми. В някои случаи ще са необходими допълнителни технологии, но в други основните пропуски могат да бъдат отстранени чрез промяна на конфигурацията, по-добра сегментация, подобрено наблюдение, актуализирани процедури или по-последователна документация.
Това създава възможност за услуги с конкретна добавена стойност – периодични оценки на защитата, преглед на конфигурациите, наблюдение на събитията, управление на уязвимости и съдействие при подготовката на доказателства за ефективността на контролите. Подобни услуги трябва да бъдат съобразени с договорения обхват и компетентността на доставчика, като не се представят автоматично като гаранция за регулаторно съответствие.
За бизнеса това означава по-ясна връзка между инвестициите в киберсигурност и реалните рискове. За доставчиците – възможност да преминат от продажба на отделни продукти към дългосрочно управление и подобряване на защитата.
Устойчива архитектура вместо отделно решение за всяка регулация
Регулаторната среда вероятно ще продължи да се развива. Ще се появяват нови изисквания, съществуващите правила ще бъдат променяни, а различните сектори ще продължат да въвеждат специфични критерии за защита и устойчивост.
Това не означава, че организациите трябва да изграждат нова архитектура при всяка промяна. По-устойчивата стратегия започва с фундаменталните принципи: защита на достъпа, сегментация на мрежите, контрол на приложенията, предотвратяване и откриване на заплахи, наблюдение на активността, готовност за реакция при инциденти и систематично управление на риска.
Следващата стъпка е тези възможности да бъдат съпоставени с конкретните нормативни изисквания, като се установи кои контроли вече са приложени, къде има пропуски и как може да бъде доказана ефективността им.
Именно тук платформи като WatchGuard Firebox могат да осигурят технологична основа за прилагането на множество защитни механизми. Те обаче са част от по-широка система, която включва хора, процеси и постоянен контрол.
Целта не е да се изгражда различна архитектура за всяка нова регулация, а да се създаде стабилна и адаптивна архитектура за сигурност, която може да отговори на променящите се изисквания. Това е подход, който ограничава ненужното дублиране на инвестиции и поставя реалната защита на системите в центъра на усилията за съответствие.